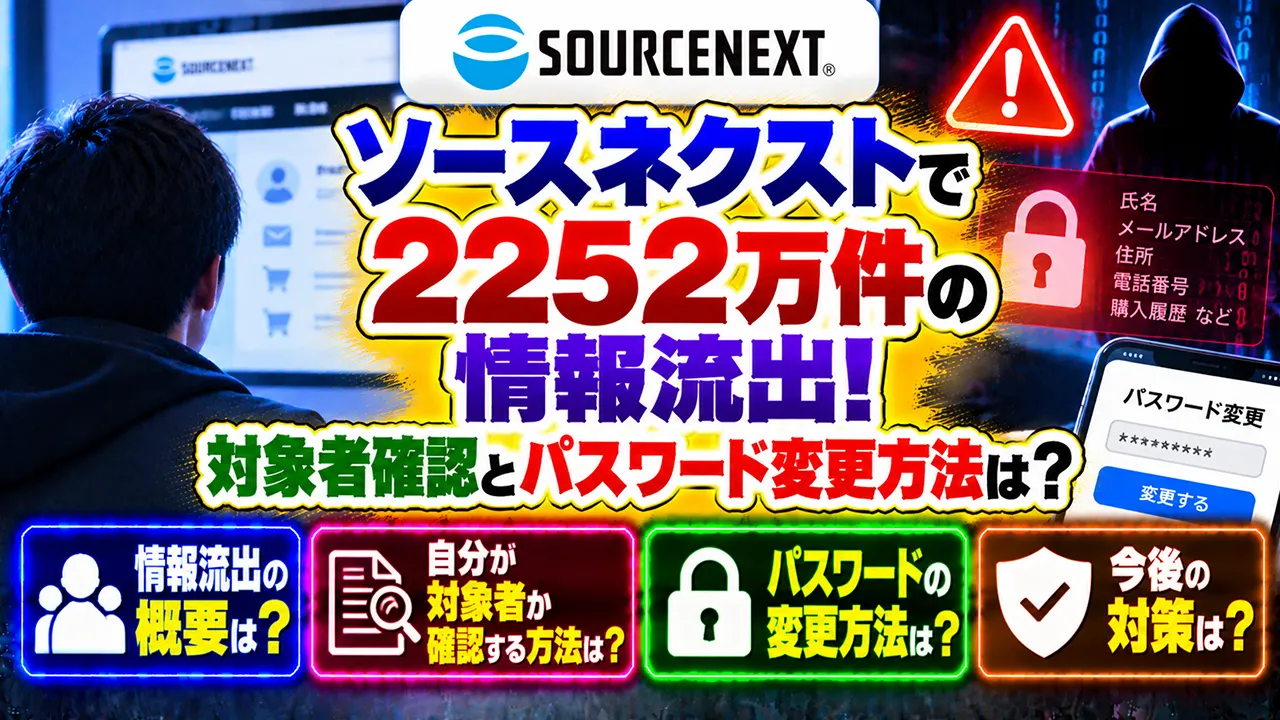
2026年10月15日、ソースネクスト株式会社は、会員情報を管理するシステムが第三者による不正アクセスを受け、顧客の個人情報が外部へ流出したことを発表しました。
流出した可能性がある情報は最大2251万9960件です。
メールアドレスや氏名、住所、電話番号だけでなく、パスワードも対象項目に含まれているため、ソースネクストは利用者にパスワードの再設定を求めています。
今回の経緯は次の通りです。
| 日時 | 出来事 |
|---|---|
| 2026年10月9日10時ごろ | 第三者による不正アクセスが始まったとみられる |
| 10月13日9時ごろ | ソースネクストが不正アクセスを確認 |
| 10月13日13時36分 | 不正アクセスの封じ込めを完了 |
| 10月15日 | 情報流出を公表、個人情報保護委員会へ報告 |
| 10月16日予定 | 所轄警察署へ被害申告 |
調査では、第三者が会員情報取得APIを不正利用し、登録されていた顧客情報を取得していたことが判明しています。
「自分も対象なのか」「パスワードはどうすればいいのか」「クレジットカードまで漏れたのか」が特に気になるところです。
順番に確認していきます。
ソースネクストの情報流出対象者は誰?
ソースネクストの公式FAQによると、今回の対象範囲は、2026年10月13日13時36分までにソースネクストへ会員登録していた顧客です。
そのため、現在ソースネクストの商品を頻繁に使っている人だけが対象というわけではありません。
過去にソースネクストIDを作成し、会員情報が残っている場合も対象範囲に入る可能性があります。
ソースネクストIDは、同社サイトでの商品購入や製品登録、サポート、マイページなどに利用されるアカウントです。
「2252万件=2252万人」とは限らない
報道では「約2252万件流出」と大きく伝えられています。
ただし、ソースネクストが正式に公表しているのは、
対象件数:22,519,960件
という数字です。
公式発表は「2251万9960人」とは表現していません。
そのため、検索などで見かける「2252万人の個人情報が流出」という表現については、現時点ではそのまま断定しない方がよいでしょう。
自分が情報流出の対象か確認する方法は?
最も確実なのは、ソースネクストから届く個別の案内を確認することです。
ソースネクストは、漏えい対象となった可能性がある顧客に対し、2026年10月15日以降、登録されたメールアドレスへ順次案内メールを送っています。
メールアドレスを登録していない顧客には、書面を郵送する予定です。
つまり、
10月13日13時36分までに会員登録していた
→ 今回の対象範囲に含まれる
そのうえで、
個別に漏えい対象となった可能性がある人へメールまたは書面で通知
という形です。
対象者を検索できる専用ページはある?
2026年10月16日時点で、氏名やメールアドレスを入力すると「今回あなたの情報が流出しました」と個別判定してくれる専用の対象者確認ページは、公式FAQでは案内されていません。
そのため、現時点では、
ソースネクストからの案内メール
登録状況
公式FAQ
専用問い合わせ窓口
を利用して確認することになります。
「対象確認はこちら」などと表示された不審な広告やメールが出てきた場合は、安易に個人情報を入力しないよう注意してください。
ソースネクストからメールが届かない場合は?
今回の情報流出について、ソースネクストは10月15日以降に対象者へ順次メールを送信しています。
そのため、10月16日時点でメールが届いていなくても、それだけで「自分は対象外」と判断することはできません。
まずは、
迷惑メールフォルダ
プロモーションフォルダ
以前使っていたメールアドレス
ソースネクストIDとして登録したメールアドレス
を確認してみるとよいでしょう。
メールアドレスを登録していない顧客には書面で連絡する予定とされています。
メールが来ていなくても会員だったか確認できる?
自分がソースネクストIDを持っているか分からない場合、ソースネクスト公式サポートでは、ID作成画面に心当たりのあるメールアドレスを入力し、すでに登録済みと表示されるか確認する方法を案内しています。
ただし、「会員登録されていること」と「具体的な情報項目が実際に流出したこと」は同じではありません。
個別の流出状況について分からない場合は、専用問い合わせ窓口へ確認するのが確実です。
流出した可能性がある個人情報は何?
ソースネクストが公表した流出対象項目は次の通りです。
- メールアドレス
- パスワード
- 氏名
- 氏名カナ
- 住所
- 性別
- 電話番号
- FAX番号
- 生年月日
- 会社名
- 役職名
- 部署名
- システム固有の識別情報(加入サービス・登録日・ログイン日など)
かなり幅広い情報が対象となっています。
ただし、ソースネクストはすべての顧客について、これらすべての情報が流出したわけではないと説明しています。
実際に対象になる情報は、それぞれの顧客がソースネクストへ何を登録していたかによって異なります。
パスワードも流出した可能性あり!変更が必要
今回、特に重要なのがパスワードも流出対象項目に含まれていることです。
ソースネクストは安全確保のため、対象となるパスワードをリセットする対応を行っています。
そのため、これまでのパスワードを入力しても急にログインできなくなった場合、今回の情報漏えい対策による初期化が原因の可能性があります。
この場合は、不具合だと思って以前のパスワードを何度も入力するのではなく、新しいパスワードを設定してください。
ソースネクストのパスワード変更・再設定方法
ソースネクスト公式サポートでは、パスワードを再設定する方法を案内しています。
手順は次の流れです。
- ソースネクストの「メールアドレス・パスワードを忘れた方へ」のページを開く
- 「パスワードがわからない場合」に登録メールアドレスを入力する
- パスワード再設定用メールを受信する
- メール内の再設定用ページを開く
- 新しいパスワードを入力する
- 再設定を完了する
再設定用URLには1時間の有効期限があります。
今回の件を受けてパスワードを変更する場合は、メールやSMSに突然届いたリンクではなく、ブラウザから自分でソースネクスト公式サイトを開き、公式のパスワード再設定ページへ進む方が安全です。
他サービスで同じパスワードを使っている人は変更が必要
今回、ソースネクストが特に注意を呼びかけているのがパスワードの使い回しです。
ソースネクストで利用していたものと同じ、
メールアドレス
パスワード
の組み合わせを別のWebサービスでも利用している場合、攻撃者がその組み合わせを使って他社サービスへのログインを試す「リスト型攻撃」につながるおそれがあります。
ソースネクストも、同じ組み合わせを他社サービスで利用している場合は、そのサービスのパスワードも変更するよう案内しています。
つまり、ソースネクスト側のパスワードだけ変えれば終わりとは限りません。
同じパスワードを使っている、
ネット通販
メール
SNS
動画配信サービス
クラウドサービス
その他の会員サイト
などがあれば、それぞれ別のパスワードへ変更した方が安全です。
クレジットカード情報は流出した?
「ソースネクストで商品を買ったことがあるから、カード番号も漏れたのでは」と心配する人もいるでしょう。
この点について、ソースネクストは明確に、クレジットカード情報は今回不正アクセスを受けたシステムには保存されておらず、流出対象には含まれていないと発表しています。
そのため、今回の情報漏えいだけを理由として、クレジットカードを停止したり再発行したりする必要はないと公式FAQで説明されています。
クレジットカードが安全なら何もしなくていい?
カード番号そのものは今回の流出対象ではありません。
ただし、氏名、メールアドレス、住所、電話番号などが漏えいした可能性があるため、今後それらを利用したフィッシング詐欺には注意が必要です。
例えば、
「情報漏えいのお詫びとして返金します」
「クレジットカードの再登録が必要です」
「不正利用防止のためカード番号を確認してください」
などと誘導し、偽サイトでカード情報を入力させる手口が考えられます。
カード番号が今回漏れていなくても、今後偽サイトで自分から入力してしまわないことが重要です。
筆まめ利用者も対象になる?
ソースネクストは「筆まめ」シリーズをはじめ、さまざまなソフトを販売しています。
今回攻撃されたのは、筆まめのソフト本体ではなく、ソースネクストの会員情報を管理するシステムです。
そのため、「筆まめの住所録データが今回の攻撃で流出した」と公式発表されているわけではありません。
一方、筆まめの購入や製品登録などでソースネクストIDを作成していた場合、ソースネクストの会員情報については今回の対象範囲に含まれる可能性があります。
つまり、
筆まめそのものへの攻撃
と
筆まめなどを購入・登録する際に使用したソースネクスト会員情報への攻撃
は分けて考える必要があります。
今回公表された対象情報の中に、筆まめで作成した年賀状の住所録データが含まれているとは発表されていません。
ZEROウイルスセキュリティ利用者は?
「ZEROウイルスセキュリティ」などのセキュリティ製品を利用している人も不安を感じるかもしれません。
今回不正アクセスを受けたのは、ZEROウイルスセキュリティのウイルス検知機能やソフト本体ではなく、ソースネクストの会員情報システムです。
したがって、
「ZEROウイルスセキュリティそのものが乗っ取られた」
「セキュリティソフトがウイルス感染した」
という発表ではありません。
ただし、ZEROシリーズを購入・登録する際にソースネクストIDを利用していた人については、会員情報が今回の対象範囲となる可能性があります。
1Passwordに保存したパスワードも流出した?
ソースネクストはパスワード管理サービス「1Password」のライセンスも販売しています。
ここで最も注意したいのが、
ソースネクストIDのパスワード
と
1Password内に利用者自身が保存している各種パスワード
を混同しないことです。
今回ソースネクストが流出対象として公表している「パスワード」は、同社の会員情報システムに登録されていた情報です。
一方、今回の攻撃は1Passwordの製品そのものを対象としたものではなく、ソースネクストの会員情報システムへの不正アクセスです。
2026年10月16日時点で、今回の不正アクセスによって1Passwordの保管庫内に保存していた各サービスのパスワードが流出したとの公式発表は確認されていません。
そのため、「ソースネクストが1Passwordを販売している=1Passwordに保存していた全パスワードが漏れた」と考えるのは正確ではありません。
不正アクセスの原因は会員情報取得APIの不正利用
ソースネクストによると、第三者は2026年10月9日10時ごろから不正アクセスを開始し、会員情報取得APIを不正に利用して顧客情報を取得していました。
APIとは、システム同士がデータをやり取りするための仕組みです。
今回、その会員情報を取得するための仕組みが不正に利用されたことになります。
ソースネクストは発覚後に原因となったシステムの脆弱性を修正し、不正通信の遮断やパスワードのリセットを実施したと説明しています。
ただし、攻撃者が具体的にどの脆弱性をどのような方法で悪用したのかといった技術的な詳細については、10月16日時点ですべてが公表されているわけではありません。
外部の専門機関による調査も進められています。
なぜ10月9日の不正アクセスを13日まで発見できなかった?
不正アクセスが始まったとされるのは10月9日10時ごろですが、ソースネクストが問題を確認したのは10月13日9時ごろです。
つまり、攻撃開始から検知まで約4日間ありました。
なぜ約4日間検知できなかったのかについて、ソースネクストは10月15日の発表時点で詳しい原因を説明していません。
現在は外部専門機関と連携して、
原因の究明
影響範囲の調査
全システムの緊急点検
を進めています。
したがって、「監視していなかった」「特定の設定ミスが原因だった」などと現段階で断定することはできません。
10月13日に発覚したのになぜ15日公表だった?
ソースネクストが不正アクセスを確認したのは10月13日ですが、公表したのは10月15日です。
公式FAQでは、この2日間について、まず被害拡大を防ぐための初動対応と影響範囲の特定を優先し、不確実な情報による混乱を避けるため事実確認と所管官庁への報告を行った後に公表したと説明しています。
10月13日13時36分には不正アクセスの封じ込めを完了し、10月15日に個人情報保護委員会への報告を行っています。
現在ソースネクストのサービスは使っても大丈夫?
ソースネクストは、不正アクセス発覚後に原因となったシステムの脆弱性を修正し、対象パスワードのリセットを実施したとしています。
さらに、他の脆弱性がないか調査を開始しており、現在はサービス自体を安全に利用できる状態を確認していると説明しています。
そのため、10月16日時点で「ソースネクストのサービスを一切利用してはいけない」という案内は出ていません。
ただし、旧パスワードがリセットされている場合は新しいパスワードを設定する必要があります。
不正ログインや二次被害は大丈夫?
氏名、住所、電話番号、メールアドレス、パスワードなどが組み合わさると、今後の二次被害が心配になります。
ソースネクスト自身も、同社や関係先を装った偽サイトへ誘導し、個人情報を入力させる不審なメールや連絡が届く可能性について注意を呼びかけています。
特に注意したいのは、
「情報漏えいのお詫び」
「アカウント確認」
「パスワード再設定」
「返金手続き」
「セキュリティ確認」
などを装うフィッシングメールです。
本物の情報漏えいが起きた直後は、利用者自身も「何か対応しなければ」と考えているため、攻撃者にとって偽メールを信じ込ませやすい状況になります。
私は今回、パスワードそのものが対象項目に入っていることから、メールを待つだけではなく、公式サイトから直接パスワードを変更し、同じパスワードを使っている他サービスも見直すことが最優先だと感じました。
ソースネクストを装うフィッシングメールの見分け方
今回、ソースネクストから本当に案内メールが送信されているため、「本物のメールも来る」という点が判断を難しくしています。
メールが届いた場合でも、本文中のURLをそのまま押す前に内容を確認してください。
特に、
クレジットカード番号の入力を求める
銀行口座情報を入力させる
SMS認証コードを聞き出す
緊急性を強調してすぐログインさせる
不自然なドメインへ移動させる
といった連絡には注意が必要です。
今回、クレジットカード情報は流出しておらず、カードの停止・再発行も不要だと公式に案内されています。
そのため、「カードが流出したので今すぐ再登録してください」といった連絡が来た場合は、特に慎重に確認した方がよいでしょう。
ソースネクスト情報流出で今すぐやるべき対処法
自分が対象になる可能性がある場合、まずソースネクストIDのパスワードを再設定してください。
次に、以前と同じメールアドレスとパスワードの組み合わせを他サービスでも使っていないか確認します。
使い回している場合は、ソースネクストだけではなく、他社サービス側のパスワードもそれぞれ異なるものへ変更することが重要です。ソースネクスト自身も同様の対応を呼びかけています。
また、今後届くメールやSMSでは、本文のリンクからログインするのではなく、自分で公式サイトや公式アプリを開く習慣を付けておくとフィッシング対策になります。
クレジットカードについては、今回の情報流出を理由に停止・再発行する必要はないと公式に説明されています。
ログインできないのは不正ログインされたから?
突然ソースネクストへログインできなくなると、「自分のパスワードを攻撃者に変更されたのでは」と心配になるかもしれません。
しかし今回については、ソースネクスト自身が安全確保のためパスワードを順次リセット・初期化しています。
そのため、旧パスワードでログインできなくなっていても、それだけで第三者にアカウントを乗っ取られたとは判断できません。
公式パスワード再設定ページから新しいパスワードを登録してください。
それでもログインできない、身に覚えのない変更があるといった場合は、専用窓口へ相談するのがよいでしょう。
ソースネクストの問い合わせ先と電話番号
ソースネクストは今回の不正アクセスを受け、専用の問い合わせ窓口を設置しています。
ソースネクスト 不正アクセス専用お問い合わせ窓口
電話番号:0120-035-116
受付時間:10時~18時(土日祝日を含む)
問い合わせフォームも公式サイトに設置されています。
「自分は対象なのか分からない」「登録していたメールアドレスが使えない」「パスワードを再設定できない」といった場合は、この専用窓口へ確認してください。
なお、問い合わせ先を検索する際も、偽のサポート窓口へ誘導される可能性を考え、ソースネクスト公式サイトに掲載された電話番号と一致するか確認することをおすすめします。
今後のセキュリティ対策はどうなる?
ソースネクストは、不正アクセス確認後に外部からの不正通信を遮断し、10月13日13時36分までに封じ込めを完了しました。
その後も監視を続けており、封じ込め後の不正アクセスは確認されていないとしています。
今後については、
システムのセキュリティ対策
監視体制
情報管理体制
を抜本的に見直し、再発防止を進める方針です。
また、外部の専門機関による詳細調査と全システムの緊急点検も進めています。
今後の調査で新たな事実が判明した場合は、ソースネクスト公式サイトで追加発表するとしています。
ソースネクスト2252万件情報流出で確認しておきたいこと
今回のソースネクストの情報流出では、最大2251万9960件の会員情報が流出した可能性があります。
対象範囲は2026年10月13日13時36分までに会員登録していた顧客で、メールアドレス、氏名、住所、電話番号、生年月日などに加え、パスワードも流出対象項目に含まれています。
一方、クレジットカード情報は今回攻撃されたシステムに保存されておらず、流出していません。そのため今回の件だけを理由にカードを停止・再発行する必要はないとソースネクストは説明しています。
対象者には10月15日以降、メールで順次連絡され、メールアドレスの登録がない人には書面で通知される予定です。
重要なのは、
ソースネクストIDのパスワードを再設定すること
同じパスワードを使っている他サービスも変更すること
情報漏えいを装うフィッシングメールに注意すること
です。
また、「筆まめ」「ZEROウイルスセキュリティ」「1Password」といった製品そのものが今回攻撃されたわけではありません。今回確認されているのは、ソースネクストの会員情報を管理するシステムへの不正アクセスです。
10月16日時点では外部専門機関による調査が続いているため、流出範囲や攻撃原因、二次被害などについて追加情報が公表される可能性があります。今後もソースネクストの公式発表を確認する必要があります。
記事冒頭に結論を先に書く重複した注意点をまとめる断定表現を安全な表現に直す