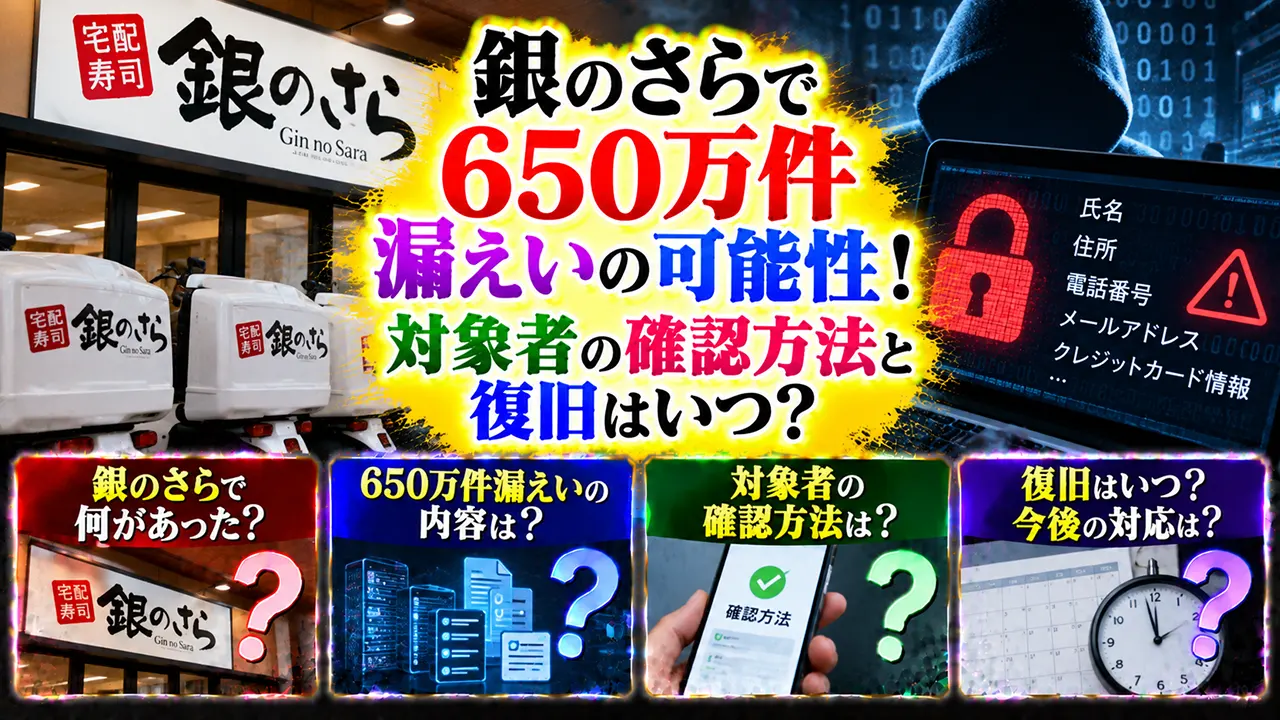
宅配寿司「銀のさら」などを展開するライドオンエクスプレスホールディングスは2026年10月13日、公式サイト・公式アプリの登録者情報について、最大約650万件の個人情報が漏えいした可能性があると発表しました。
対象となるのは「銀のさら」だけではなく、「釜寅」「すし上等」の公式サイト・公式アプリに過去に情報を登録した利用者です。
漏えいした可能性がある情報には、氏名、住所、電話番号、メールアドレス、生年月日、注文履歴、デリポイント会員IDなどが含まれます。パスワードについても平文そのものではなく、ハッシュ値が対象となる可能性があります。
一方、約650万件すべての流出が確認されたわけではありません。
会社は10月13日時点で、個人情報が実際に外部へ漏えいした明確な痕跡や、具体的な漏えい範囲までは特定できていないと説明しています。約650万件は、あくまで影響を受けた可能性がある最大件数です。
また、クレジットカード情報については同社が保有していないため、今回の漏えい対象には含まれないとしています。
公式サイトと公式アプリからの注文は現在も停止中です。2026年10月14日夜時点で新たな復旧日の発表はなく、電話注文、店頭でのテイクアウト、出前館、Uber Eatsからの注文は利用できます。
銀のさらで最大650万件の個人情報漏えいの可能性!何があった?
ライドオンエクスプレスホールディングスによると、今回の問題は「銀のさら」「釜寅」「すし上等」の公式サイト・公式アプリで使用していた外部サーバーへのサイバー攻撃がきっかけです。
会社は10月5日以降、利用するサーバーへの第三者による不正アクセスを検知し、攻撃経路や被害状況の調査を開始していました。
10月7日にランサムウェア攻撃が判明
10月7日早朝になると、一部サーバーでシステム障害が発生しました。
サーバー運営会社からランサムウェア攻撃を受けたとの報告があり、ライドオンエクスプレス側はシステムを停止しています。
さらに、委託先サーバーに保管していたデータについて、取り出しや復元が難しいとの報告も受けました。
このため同社は10月7日に緊急対応チームを設置し、個人情報が外部へ流出していないか調査を開始しています。
650万件は「流出確定」ではない
ニュースでは「650万件」という大きな数字が目立ちますが、ここは誤解しやすいところです。
ライドオンエクスプレスホールディングスは公式発表で、
最大約650万件は「漏えいした可能性のある総件数」であり、個人情報の漏えいが確定した件数ではない
と明記しています。
10月13日時点では、
- 個人情報漏えいの明確な痕跡
- 実際に漏えいした件数
- 漏えいした具体的な範囲
までは特定できていません。
そのため「650万人全員の個人情報が流出した」とするのは正確ではありません。
銀のさらの情報漏えい対象者は誰?
自分が対象なのか気になる人も多いでしょう。
公式発表では、過去に「銀のさら」「釜寅」「すし上等」の公式サイトまたは公式アプリへ情報を登録した人が対象となる可能性があります。
対象となる可能性がある人
例えば次のような利用者です。
- 銀のさら公式サイトで会員登録した
- 銀のさら公式アプリを利用した
- 釜寅公式サイト・アプリへ登録した
- すし上等公式サイト・アプリへ登録した
- デリポイント会員として情報を登録した
- 過去に公式サイトから注文し届け先を登録した
現在利用していなくても、過去に登録した情報がサーバーへ保存されていた場合は対象となる可能性があります。
出前館・Uber Eats・電話だけの利用者は対象外
公式発表では、出前館、Uber Eats、電話だけで注文していた利用者は今回の対象外と明記されています。
例えば、
「銀のさらは利用したことがあるが、いつも出前館から注文していた」
「店舗へ直接電話して注文しただけ」
という人で、公式サイトや公式アプリへ個人情報を登録していなければ、今回公表された登録者情報の漏えい対象には含まれません。
自分が対象者か確認する方法は?
2026年10月14日時点では、公式サイト上でメールアドレスや会員番号を入力して「対象・対象外」を即時判定できる専用ページは公表されていません。
現時点で確認する方法は主に2つです。
公式サイト・アプリへ過去に登録したか確認
まず、自分が過去に3ブランドの公式サイト・アプリへ会員情報を登録したか思い出してみましょう。
対象となる可能性があるのは「公式サイト・公式アプリの登録者」です。
過去の注文確認メールや会員登録メールが残っていれば、登録したことを判断する材料になります。
対象者には会社から順次案内
ライドオンエクスプレスホールディングスは、個人情報漏えいの可能性がある利用者へ順次、お詫びと案内を送るとしています。
具体的な通知方法や全対象者への通知完了日は、10月14日時点で公表されていません。
そのため、案内が届いていないからといって直ちに「対象外」と判断することはできません。
漏えいした可能性がある個人情報は?
公式発表で漏えいの可能性があるとされている項目は次の通りです。
| 情報 | 漏えい可能性 |
|---|---|
| 氏名 | あり |
| 住所 | あり |
| 電話番号 | あり |
| メールアドレス | あり |
| 性別 | あり |
| 生年月日 | あり |
| パスワード | ハッシュ値が対象となる可能性 |
| 注文履歴 | あり |
| デリポイント会員ID | あり |
| 家族の氏名・誕生日 | 登録していた場合は可能性あり |
| 配達先の氏名・住所・電話番号 | 登録していた場合は可能性あり |
| クレジットカード情報 | 対象外 |
個人の氏名や住所だけではなく、注文履歴や届け先情報まで含まれる可能性がある点が今回の特徴です。
家族の個人情報も対象になる可能性
会員本人だけでなく、登録内容によっては家族の情報も影響を受ける可能性があります。
公式発表では、家族の氏名や誕生日を登録していた場合、その情報も漏えいした可能性があるとしています。
また、自宅以外を届け先として登録していた場合には、
- 届け先の氏名
- 住所
- 電話番号
も対象になる可能性があります。
本人以外の情報を登録した覚えがある人は、その点も確認しておいた方がよいでしょう。
注文履歴も漏えいした可能性
漏えい候補には「注文履歴」も含まれています。
どの商品をいつ、どの住所へ届けたかなど、注文履歴にどこまで具体的な情報が含まれているのかは公式発表では詳しく説明されていません。
そのため、注文履歴から特定の生活パターンまで外部に知られたと断定することはできませんが、氏名や住所などと組み合わされれば二次的な悪用への警戒は必要です。
パスワードは流出した?ハッシュ値とは?
今回、パスワードについては文字列そのものではなく「ハッシュ値」が漏えい対象になる可能性があるとされています。
会社は「そのままでは読み取りできない情報」と説明しています。
平文パスワードが保存されていたわけではない
例えば利用者が設定したパスワードそのものが、そのまま読める状態で保存されていたという発表ではありません。
パスワードから一定の処理によって生成された値が保存されています。
ただし、ハッシュ値だから何があっても安全という意味ではありません。
同じパスワードを他のサービスでも使っている場合は、念のため他サービス側のパスワードを異なるものへ変更しておくと安心です。
公式サイト・アプリが復旧した後には、銀のさら側のパスワードについても最新の公式案内を確認するとよいでしょう。
クレジットカード情報は大丈夫?
クレジットカード情報は今回の漏えい対象には含まれていません。
ライドオンエクスプレスホールディングスは、クレジットカード情報を自社で保有していないと説明しています。
そのため、今回公表されているサーバーからカード番号やセキュリティコードが漏えいした可能性はないとされています。
ただし、個人情報漏えいを悪用したフィッシングメールでカード番号を入力させようとする手口には注意が必要です。
情報漏えいの原因はランサムウェア攻撃
今回の直接的なきっかけは、登録者情報を保管していたサーバーへのサイバー攻撃です。
10月7日、サーバー運営会社からランサムウェア攻撃を受けたとの報告がありました。
ランサムウェアとは?
ランサムウェアは、コンピューターやサーバー内のデータを暗号化するなどして利用できない状態にし、復旧と引き換えに金銭を要求するタイプの不正プログラムです。
今回も一部サーバーで障害が発生し、委託していたデータについて取り出し・復元が難しいとの報告を受けています。
サーバー運営会社はどこ?
ライドオンエクスプレスホールディングスは、10月13日の公式発表でサーバー運営会社の社名を公表していません。
一方、同じ10月7日にはIDCフロンティアが「IDCFクラウド」の一部にランサムウェア攻撃があったと発表しており、495の企業・自治体に影響したことが明らかになっています。
ITmediaも、ライドオンエクスプレスが運営会社名を明らかにしていないとしたうえで、同日にIDCFクラウドの障害が発生していることを紹介しています。
ただし、ライドオンエクスプレスが利用していたサーバー運営会社がIDCフロンティアであると公式確認されたわけではありません。
両者を同一の事案だと断定することはできません。
IDCフロンティアは10月14日に「データ流出なし」と発表
IDCフロンティアは10月14日、同社の障害について調査した結果、影響を受けた仮想サーバー内のデータが外部へ持ち出された痕跡や事実は確認されず、同社として「外部へのデータ流出はなかった」と判断したと発表しました。
ただし前述の通り、ライドオンエクスプレスが利用していたサーバーとの関係は公式に確認されていません。
そのため、この発表を理由に「銀のさらの650万件も漏えいしていなかった」と結論付けることはできません。
なぜ個人情報漏えいの可能性を発表した?
会社は10月13日時点で、個人情報が外部へ持ち出された明確な痕跡を確認できていません。
それでも公表した理由について、緊急対応チームで協議した結果、漏えいの可能性を否定できないため、対象となる可能性のある利用者へ案内することにしたと説明しています。
つまり現段階では、
「流出したことが確定したから発表した」のではなく、「流出している可能性を否定できないため先に利用者へ知らせた」
という状況です。
銀のさらで不正利用などの被害は発生した?
2026年10月13日の公式発表では、個人情報を悪用した二次被害は確認されていません。
具体的には、
- 不正ログイン
- 金銭被害
- なりすまし
- フィッシングによる被害
などが今回の漏えい情報を原因として発生したとの発表はありません。
ただし、会社は念のため不審な電話やメールに注意するよう呼びかけています。
銀のさら利用者が今すぐできる対処法
公式発表では、不審な電話や身に覚えのないメールへの注意が呼びかけられています。
利用経験がある人は、次の点を確認しておくとよいでしょう。
- 不審なメールのURLを開かない
- 「本人確認」などとしてパスワード入力を求められてもすぐ入力しない
- 不審な電話へ氏名・住所などを追加で伝えない
- 同じパスワードを他サービスでも利用していれば変更する
- 今後届く会社の公式案内を確認する
特に「情報漏えいしたのでカード情報を確認します」などと装った連絡には注意が必要です。
今回、クレジットカード情報は漏えい対象ではないため、銀のさらを名乗ってカード番号やセキュリティコードを求める連絡が来た場合は慎重に確認した方がよいでしょう。
不審メールやフィッシング詐欺に注意
会社は、不審なメールについて、
- 返信しない
- URLをクリックしない
- メールを削除する
よう呼びかけています。
今回漏えいした可能性がある情報にはメールアドレスや氏名も含まれるため、それらを利用して本物らしいフィッシングメールが送られる可能性も考えておいた方がよいでしょう。
ただし、10月14日時点で今回の問題を悪用した具体的な詐欺被害が確認されたとの発表はありません。
個人情報漏えいの対象者への補償はある?
2026年10月14日時点で、金銭的な補償やポイント付与などを行うとの発表はありません。
ライドオンエクスプレスホールディングスが公表しているのは、
- 対象となる可能性がある利用者への案内
- 個人情報保護委員会への報告
- 警察への報告
- 二次被害防止
- 情報セキュリティ体制の強化
などです。
今後、実際の漏えい範囲や被害状況が確定した場合に、新たな対応が発表される可能性があります。
銀のさら公式サイト・アプリで注文できない理由
「銀のさらで注文できない」と困っている人もいるでしょう。
公式サイトと公式アプリからの注文が停止しているのは、今回のランサムウェア攻撃によるサーバー障害のためです。
10月7日早朝、公式サイト・アプリが利用するサーバーへ接続できない状態が発生し、会社側はシステムを停止しました。
10月6日21時以降に注文した人は確認が必要
10月8日の第2報では、10月6日21時までに受け付けた注文情報は会社側で保管しており、予定通り配達するとしています。
一方、10月6日21時を過ぎて公式サイトやアプリから注文した場合、サーバー障害の影響で注文情報を取得できていない可能性があります。
該当する利用者には、店舗へ直接問い合わせて確認するよう案内されています。
銀のさらは営業している?電話注文はできる
公式サイト・アプリのネット注文が止まっているだけで、「銀のさら」自体が全店休業しているわけではありません。
10月8日以降、利用できる注文方法は次の通りです。
| 注文方法 | 現在の利用状況 |
|---|---|
| 電話注文 | 利用可能 |
| 店頭テイクアウト | 利用可能 |
| 出前館 | 利用可能 |
| Uber Eats | 利用可能 |
| 公式サイト注文 | 停止中 |
| 公式アプリ注文 | 停止中 |
| 公式サイトのメニュー閲覧 | 利用可能 |
| 公式サイトの店舗検索 | 利用可能 |
釜寅・すし上等についても同様です。
銀のさら公式サイト・アプリの復旧はいつ?
2026年10月14日夜時点で、具体的な復旧日は発表されていません。
10月13日の第3報でも、公式サイト・公式アプリからの注文について、
「再開の見通しは立っておりません」
としています。
さらにライドオンエクスプレスホールディングスの公式ニュース一覧を10月14日に確認しても、最新の本件発表は10月13日の第3報で、新しい復旧日の案内は掲載されていません。
そのため現時点では、「○日に復旧する」と具体的な日付を示すことはできません。
釜寅・すし上等も同じ影響を受けている
今回の問題は「銀のさら」だけの情報漏えいではありません。
同じグループが運営する、
- 銀のさら
- 釜寅
- すし上等
の公式サイト・公式アプリの登録者情報が対象です。
釜寅やすし上等を公式サイト・アプリから利用していた人も、自分が対象になる可能性があります。
釜寅・すし上等もネット注文は停止中
釜寅・すし上等も公式サイトとアプリからの注文は停止しています。
一方、
- 電話
- 店頭テイクアウト
- 出前館
- Uber Eats
など、対応店舗で利用できる代替注文手段は案内されています。
問い合わせ先はどこ?
ライドオンエクスプレスホールディングスは今回の問題について、専用の「お客様情報相談窓口」を設置しています。
電話番号は0120-782-272です。
受付時間は、
- 2026年11月15日まで:全日10時~20時
- 11月16日以降:平日10時~20時
と案内されています。
自分が対象になるのか、会社から届いた案内について確認したい場合などは、公式窓口を利用できます。
銀のさら個人情報漏えい問題を時系列で確認
今回の流れは次の通りです。
| 日付 | 出来事 |
|---|---|
| 10月5日以降 | サーバーへの第三者による不正アクセスを検知 |
| 10月7日早朝 | 一部サーバーでシステム障害 |
| 10月7日 | サーバー運営会社からランサムウェア攻撃の報告 |
| 10月7日 | システムを停止、緊急対応チームを設置 |
| 10月8日 | 第2報を発表。電話など代替注文を案内 |
| 10月13日 | 最大約650万件の個人情報漏えい可能性を公表 |
| 10月13日 | 個人情報保護委員会・警察への報告を公表 |
| 10月14日 | 公式サイト・アプリの注文再開日は引き続き未発表 |
ライドオンエクスプレスは今後どう対応する?
会社は個人情報保護委員会と管轄警察署へすでに報告し、調査を継続しています。
また、対象となる可能性のある利用者へ順次案内するとともに、二次被害を防止する対応を進めています。
再発防止については「情報セキュリティ体制の強化に取り組む」としています。
今後確認されるのは、
- 実際に情報が漏えいしたのか
- 漏えいがあった場合の件数
- 具体的な対象者
- サイバー攻撃の詳しい侵入経路
- サーバー運営会社との関係
- 公式サイト・アプリの復旧日
- パスワード変更など追加対応
- 対象者への補償の有無
などです。
銀のさら650万件漏えい問題で現在分かっていること
2026年10月14日時点で、「銀のさら」「釜寅」「すし上等」の公式サイト・公式アプリに登録された個人情報について、最大約650万件が漏えいした可能性があります。
ただし、約650万件すべての漏えいが確定したわけではなく、会社は現在も漏えいの事実や範囲を調べています。
対象となる可能性があるのは、過去に公式サイトや公式アプリへ情報を登録した利用者です。
氏名、住所、電話番号、メールアドレス、生年月日、性別、注文履歴、デリポイント会員ID、パスワードのハッシュ値などが対象になる可能性があります。家族や届け先の情報を登録していた場合には、それらも対象となる可能性があります。
一方、クレジットカード情報は会社が保有していないため漏えい対象外です。
出前館、Uber Eats、電話のみで注文していた利用者も今回公表された登録者情報の対象外です。
現在までに個人情報の不正利用による二次被害は確認されていませんが、会社は不審電話やフィッシングメールへ注意するよう呼びかけています。
また、公式サイト・公式アプリからの注文は現在も停止しており、2026年10月14日夜時点で復旧時期は未定です。電話、店頭テイクアウト、出前館、Uber Eatsからの注文は利用できます。
今後は、実際の漏えい件数と対象者の確定、個別通知、サーバー障害からの復旧、ネット注文の再開時期、補償や追加のセキュリティ対策が発表されるかが焦点となります。