ニトリを利用したことがある方は、まず不審なメール・SMS・電話に注意してください。
今回の問題では、クレジットカード情報とログインパスワードは漏えい対象外とされています。そのため、現時点で慌ててカードを停止したり、全員がパスワードを変更したりする必要があるとの案内は出ていません。
一方、氏名・住所・電話番号・メールアドレスなどが流出した可能性があるため、今後はニトリを装ったフィッシング詐欺に注意が必要です。
特に、
- 「個人情報流出の確認はこちら」
- 「お詫びの返金があります」
- 「補償金を受け取るためカード情報を入力してください」
- 「配送先住所を確認してください」
といったメールやSMSのURLから、カード番号やパスワードを入力しないようにしましょう。
対象者にはニトリからメールまたは郵送で順次連絡される予定です。 自分が対象か気になる場合も、メール内のURLではなく、ニトリの公式サイトや公式問い合わせ窓口から確認するのが安全です。
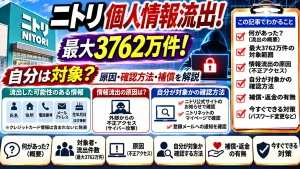
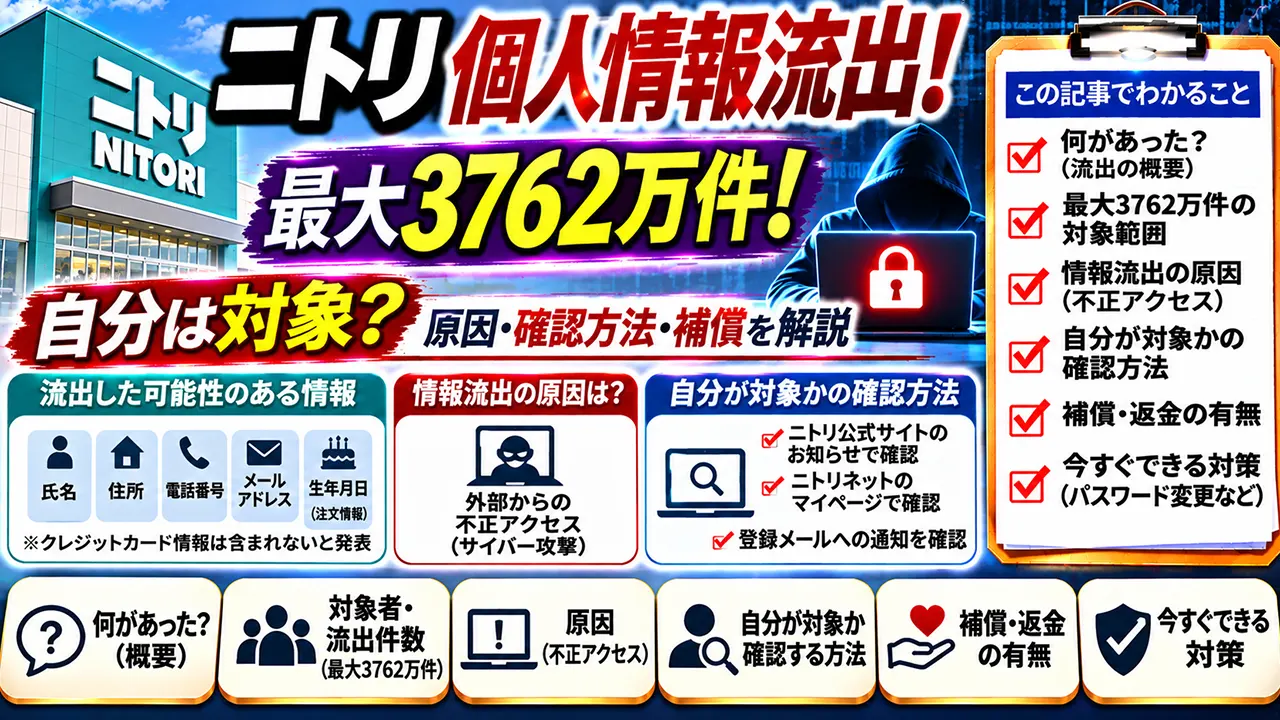
結論からいうと、ニトリホールディングスは2026年11月9日、不正アクセスによって個人・法人会員や商品購入者などの個人情報が最大3762万件、外部からアクセスされた可能性があると発表しました。
ただし、3762万件すべてが実際に流出したと確定したわけではありません。
流出した可能性があるのは、氏名、住所、電話番号、メールアドレス、生年月日、会員番号などです。
一方、ニトリはクレジットカード情報とログインパスワードは今回の漏えい対象に含まれていないと説明しています。
2026年11月9日時点では、自分で会員番号などを入力して対象か確認できる専用ページは発表されていません。
ニトリで最大3762万件の個人情報流出か!何があった?
ニトリホールディングスは2026年11月9日、同社が管理するシステムが第三者による不正アクセスを受けたと発表しました。
不正アクセスが判明したのは11月6日です。
判明後、攻撃者からのアクセスを遮断し、外部の専門機関と連携して原因や影響範囲の調査を開始しました。
その後ログを解析したところ、10月中旬から下旬にかけても第三者によるアクセスがあった可能性が確認されています。
現在の流れを整理すると次の通りです。
| 時期 | 内容 |
|---|---|
| 10月中旬~下旬 | 第三者によるアクセスがあった可能性 |
| 11月6日 | 不正アクセスを把握 |
| 11月6日以降 | アクセス遮断・専門機関と調査開始 |
| 11月9日 | 最大3762万件の個人情報に影響した可能性を公表 |
| 11月9日時点 | 原因・侵入経路・実際の流出件数などを調査中 |
「最大3762万件」は全件流出したという意味ではない
今回のニュースで最も注意したいのが、最大3762万件という数字の意味です。
ニトリが発表しているのは、
「外部からアクセスされた可能性がある個人情報の最大件数」
です。
そのため、
3762万件すべてが盗まれた
3762万人の個人情報が流出した
と確定したわけではありません。
現在もログ解析やデータ照合が続いており、実際の流出件数や影響範囲は今後変わる可能性があります。
流出した可能性がある情報は?
ニトリが公表した主な対象情報は次の通りです。
| 対象 | 流出した可能性がある主な情報 |
|---|---|
| 個人会員・商品購入者 | 会員番号、氏名、フリガナ、メールアドレス、住所、電話番号、生年月日、性別 |
| 法人会員 | 会員番号、会社名、部署名、代表者氏名、住所、電話番号、担当者情報 |
| ニトリネット利用者 | 注文データ |
| ECモールのニトリ公式ショップ利用者 | 注文データ |
ただし、すべての対象者についてこれらの情報が全部流出したという意味ではありません。
保有されていた情報や利用状況によって、対象となる項目は異なります。
自分は対象?店舗・会員・ネット通販の利用者は確認が必要
今回の対象には、
ニトリの個人会員
商品購入者
法人会員
ニトリネット利用者
ECモールのニトリ公式ショップ利用者
などが含まれています。
そのため、店舗だけを利用していた人でも、購入時の情報が対象システムに保存されていれば影響を受ける可能性があります。
ただし、
「過去に一度でもニトリで買い物をした人は全員対象」
という発表ではありません。
同様に、ニトリ会員だからといって全員の情報流出が確定したわけでもありません。
自分が対象か確認する方法
2026年11月9日時点では、会員番号やメールアドレスを入力して自分が対象か確認できる専用ページは公表されていません。
ニトリは、対象と判明した顧客へメールまたは郵送で順次連絡するとしています。
そのため現時点では、
- ニトリからの正式な通知を確認する
- ニトリHDの公式発表を確認する
- 必要に応じて公式問い合わせ窓口へ確認する
という方法になります。
クレジットカードとパスワードは大丈夫?
ニトリは今回、
クレジットカード情報
ログインパスワード
について、漏えい対象には含まれていないと発表しています。
そのため、11月9日時点で、
「ニトリに登録したクレジットカード番号が漏れた」
「ニトリのログインパスワードが盗まれた」
という事実は確認されていません。
また、今回の不正アクセスを理由に、すべての利用者へパスワード変更を求める案内も出ていません。
ただし、今後ニトリを装った偽サイトへパスワードを入力してしまった場合は、すぐに変更する必要があります。
他サービスでも同じパスワードを使っている場合は、そちらも変更した方が安全です。
何をすればいい?フィッシング詐欺に注意
クレジットカード情報やパスワードが対象外でも、氏名・住所・電話番号・メールアドレスなどが悪用される可能性はあります。
特に注意したいのが、今回の情報漏えいに便乗したフィッシング詐欺やなりすましメールです。
安全のためには、
- メールやSMS内のURLをすぐに開かない
- 不審な添付ファイルを開かない
- カード番号や暗証番号を入力しない
- 電話で個人情報を求められても答えない
- 確認する場合は自分でニトリ公式サイトを開く
といった対応が重要です。
ニトリは、メールや電話でパスワード、クレジットカード番号、暗証番号などを尋ねることはないとしています。
不正アクセスの原因や攻撃者は?
2026年11月9日時点では、具体的な原因や侵入経路は調査中です。
ニトリはすでに脆弱箇所への対応を実施していますが、その脆弱性が今回の侵入口だったと確定したわけではありません。
また、
攻撃者が誰なのか
特定のハッカー集団が関与したのか
ランサムウェアだったのか
金銭要求があったのか
についても公表されていません。
特定の国や組織を犯人と断定できる情報は現時点ではありません。
なぜ11月6日まで気付かなかった?
ニトリが不正アクセスを把握したのは11月6日ですが、ログ解析では10月中旬から下旬にも第三者によるアクセスがあった可能性が確認されています。
そのため、最初の侵入と会社側の把握には時間差があった可能性があります。
ただし、
なぜ当時検知できなかったのか
何をきっかけに11月6日に不正アクセスが判明したのか
については、まだ詳しく公表されていません。
今後の調査結果で明らかになる可能性があります。
二次被害は起きている?
2026年11月9日時点では、個人情報の悪用による具体的な二次被害件数は公表されていません。
つまり、
金銭被害が何件発生した
クレジットカードの不正利用が確認された
などの発表は現在ありません。
ただし、氏名や連絡先などがフィッシング詐欺に利用される可能性があるため、しばらくはニトリや配送会社などを名乗るメール・SMS・電話への注意が必要です。
補償や返金はある?
2026年11月9日時点では、ニトリは今回の情報漏えいについて、
一律の見舞金
補償金
購入代金の返金
などを発表していません。
今回の問題は商品自体の不具合ではなく、不正アクセスによる情報セキュリティ問題です。
そのため、「過去に買った商品の代金が返金される」といった対応も発表されていません。
今後、実際の流出範囲や二次被害が判明した段階で、補償方針が追加される可能性はあります。
特に、
「情報漏えいのお詫びとして返金します」
などとカード情報の入力を求めるメールには注意が必要です。
ニトリは現在どんな対応をしている?
ニトリは不正アクセスを把握した後、
攻撃者からのアクセス遮断
脆弱箇所への対応
監視体制の強化
を実施しています。
さらに外部専門機関と連携し、
- 原因
- 侵入経路
- 実際の影響件数
- 二次被害の有無
- 再発防止策
を調査しています。
また、個人情報保護委員会や警察などの関係機関への報告・相談も進めています。
ニトリへの問い合わせ方法
今回の件については、ニトリホールディングスのお客様相談室が問い合わせ先として案内されています。
| 項目 | 内容 |
|---|---|
| 問い合わせ先 | ニトリホールディングス お客様相談室 |
| 電話番号 | 0120-209-993 |
| 受付時間 | 平日・土日祝 10:00~20:00 |
| Web | ニトリ公式サイトのお問い合わせフォーム |
不審なメールやSMSを受け取った場合は、そこに記載された連絡先を利用せず、ニトリ公式サイトから問い合わせ先を確認する方が安全です。
今後確認したいポイント
2026年11月9日時点で未確定なのは、主に次の点です。
- 最大3762万件のうち実際に何件が流出したのか
- 具体的な侵入経路は何だったのか
- どの顧客が対象なのか
- 二次被害が発生しているのか
- 金銭的な補償を実施するのか
これらは現在も調査中です。
新しい事実が判明すれば、ニトリHDから追加発表される可能性があります。
ニトリ個人情報流出をまとめると
ニトリホールディングスは2026年11月9日、第三者による不正アクセスを受け、最大3762万件の個人情報が外部からアクセスされた可能性があると発表しました。
対象となる可能性があるのは、
個人会員
商品購入者
法人会員
ニトリネット利用者
ECモールのニトリ公式ショップ利用者
などです。
氏名、住所、電話番号、メールアドレス、生年月日、会員番号などが対象となる一方で、クレジットカード情報とログインパスワードは漏えい対象外とされています。
また、「最大3762万件」は現時点で想定される最大の影響範囲であり、全件流出が確定した数字ではありません。
対象者にはメールや郵送で順次通知される予定です。
現時点では、
原因・侵入経路は調査中
実際の流出件数も未確定
攻撃者は不明
具体的な二次被害は未公表
補償・返金も未発表
という状況です。
利用者が今すぐできる対策として最も重要なのは、今回の問題に便乗したフィッシング詐欺への警戒です。
「情報漏えいの確認」「補償」「返金」などを名乗るメールやSMSから個人情報を入力せず、最新情報は必ずニトリHDの公式発表から確認するようにしましょう。