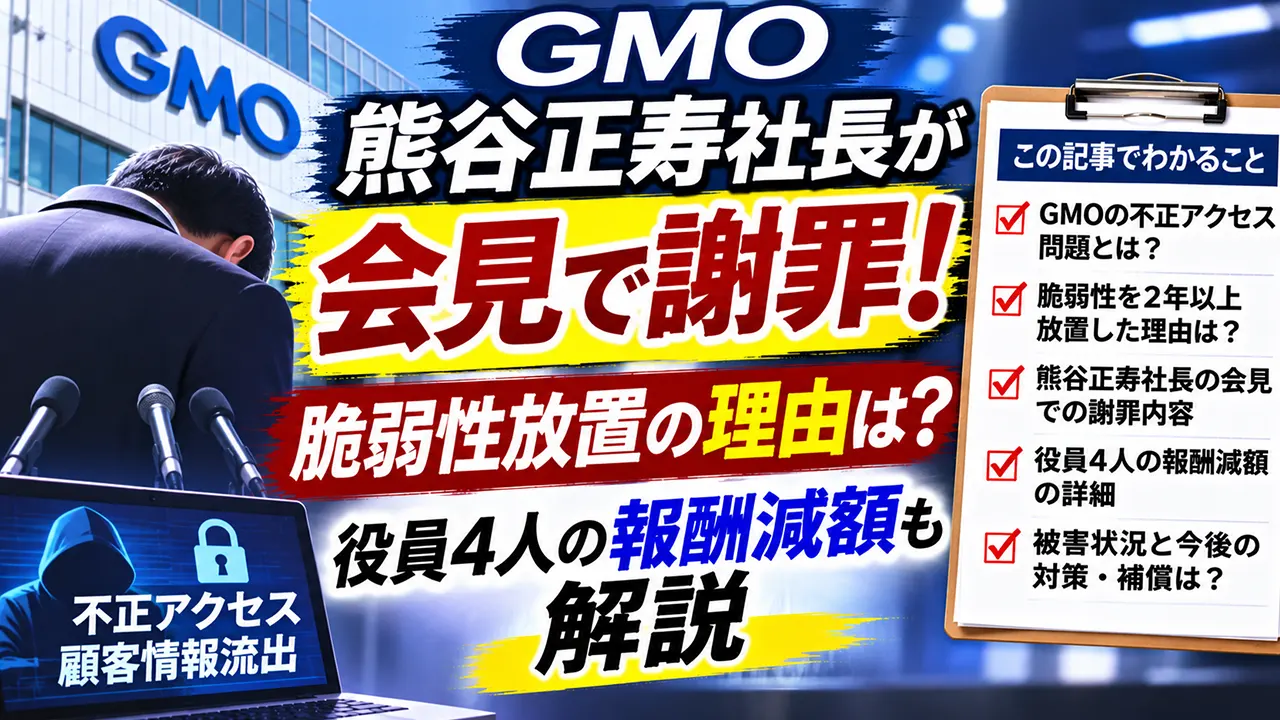
GMOインターネットグループの熊谷正寿社長は2026年11月2日、「お名前.com デスクトップクラウド」への不正アクセス問題について初めて記者会見を開きました。
熊谷氏は、顧客情報が流出し、悪意のある第三者によって顧客資産にも被害が出たとして謝罪。サービスのシステムにセキュリティ上の問題があったことや、グループ内の専門家から事前に改善点を指摘されていたことも認めました。
特に注目されたのが、2024年4月に脆弱性を指摘されていたにもかかわらず、2026年8月の侵入を防げなかったことです。
ただし、GMOが2年以上何の対策もしていなかったわけではありません。
2024年4月から5月に4回の緊急メンテナンスを実施していましたが、結果的に抜本的な対策には至らなかったことが11月2日の会見で明らかになりました。
GMO不正アクセスの時系列
11月2日の会見で、侵入から発覚までの詳しい時系列も公表されました。
| 日付 | 主な出来事 |
|---|---|
| 2024年4月24日 | GMOサイバーセキュリティ byイエラエが診断結果を説明 |
| 2024年4月26日~5月20日 | 4回の緊急メンテナンス |
| 2026年8月5日 | 攻撃者が顧客のリモートデスクトップ環境へ侵入 |
| 8月17日 | 管理者アカウントを悪用してGMO管理サーバーへ侵入 |
| 9月20日~10月14日 | 顧客VPSへマルウェアを配布 |
| 10月19日 | 顧客からの問い合わせを受け調査開始 |
| 10月20日 | 不正プログラムを確認 |
| 10月21日 | 全プラン順次停止、不正アクセスを公表 |
| 10月22日 | 警察へ相談 |
| 10月27日 | 顧客1人分とされる情報が公開 |
| 10月29日 | 警視庁が約70人態勢の捜査本部を設置 |
| 11月2日 | 熊谷社長らが初会見 |
攻撃者は8月5日に顧客側のVPSへ侵入し、8月17日に管理サーバーへ侵入。その後9月20日から10月14日にかけて顧客環境へマルウェアを配布したとGMOは説明しています。影響を受けた可能性があるVMは最大2万6739件ですが、これは「2万6739件の個人情報流出が確定した」という意味ではありません。
脆弱性は2024年4月に指摘されていた
今回最も厳しく問われているのが、事前のセキュリティ診断への対応です。
GMOによると、グループ会社のGMOサイバーセキュリティ byイエラエの専門家が2024年4月24日、対象サービスについて診断結果を報告し、エンジニア同士で詳細な説明を行いました。
その後、GMOインターネットは4月26日から5月20日にかけて4回の緊急メンテナンスを実施しています。
このため、「指摘を完全に無視して2年間放置した」という説明は正確ではありません。
一方で、会社自身が対策は十分ではなかったと認めているため、結果として重大なリスクを残したままサービスを継続していたことになります。
なぜ脆弱性を十分に改善できなかった?
会見でGMOインターネットの山下浩史副社長は、サービスの安定稼働への影響や、セキュリティーパッチ、グループ内の他の脆弱性対応などについて優先順位をつけながら開発を進めていたと説明しました。
4回の緊急メンテナンスを行ったことで「ある程度対応できた」と判断したものの、結果的にはリスク分析が不足していたとしています。
つまり、
脆弱性を認識
→ 4回メンテナンス
→ 一定の対策ができたと判断
→ 抜本的なシステム刷新には至らず
→ 攻撃者に侵入される
という流れです。
熊谷氏自身も、専門家からの指摘を「サービス運営に生かすことができなかった」と認めています。
なぜ8月の侵入に2か月以上気付けなかった?
GMOが最初の侵入を受けたのは8月5日でしたが、会社が異常を認識したのは10月20日です。
きっかけは10月19日に寄せられた顧客からの問い合わせでした。
GMOは11月2日の会見で、サービスの監視によって侵入を検知できなかったことを重く受け止めていると説明しています。
そのため、今回の問題では「事前の脆弱性対策」だけでなく、
異常なアクセスをなぜ監視システムで検知できなかったのか
という点も今後の検証対象になります。
顧客情報や資産にはどんな被害が出た?
GMOは、サーバー内に保存されていた情報が外部へ持ち出された事実を確認しています。
また、FXなどの取引口座について、顧客が行っていない不正な操作・取引が発生したとの報告も受けています。
対象となる可能性があるサーバーは2万6739件ですが、個別に何件の情報が実際に流出したのか、顧客資産の被害総額がいくらなのかは、11月2日時点では確定していません。
10月27日には攻撃者側のサイトに顧客1人分とされる個人情報が掲載されました。その後、GMOなどの対応によってサイトのドメインは停止され、追加公開は確認されていないと報じられています。
GMOへの身代金要求は1億6000万円?80億円?
身代金の金額については、異なる2つの要求が報じられているため注意が必要です。
熊谷氏は、攻撃者側から当初5000万ドル、約80億円を要求され、10月21日午後5時までの支払いを求められていたと明らかにしています。
その後、攻撃者側とみられる別の声明では、10月27日正午までに100万ドル、約1億6000万円を支払うよう要求していました。両者は金額と期限が異なり、同一主体による要求かどうかも当初は確定していませんでした。
GMOはいずれについても支払わない方針です。
熊谷氏は11月2日の会見でも、犯罪者への資金提供がさらなる攻撃を助長するとして、身代金には応じない考えを改めて示しました。
犯人は誰?北朝鮮系ハッカー説は本当?
2026年11月2日時点で、攻撃者は特定・逮捕されていません。
一部報道では北朝鮮系のハッカー集団が関与した可能性が伝えられています。
GMO幹部もJNNの取材に対し、北朝鮮との関係を含めて調査していると説明しました。
しかし、熊谷氏は会見で、専門的な解析結果を関係機関へ報告しているものの、現在も調査中として具体的な犯人像への言及を控えています。
木原官房長官も北朝鮮系組織の関与について、進行中の個別事案のためコメントを控えました。
したがって、
「北朝鮮のハッカーによる犯行だった」
と断定できる段階ではありません。
警視庁が約70人態勢の捜査本部を設置
事件は企業内の調査だけでなく、大規模な刑事捜査に発展しています。
警視庁は10月27日、一連の事件を生活安全部長指揮事件に指定。
10月29日には生活安全部長を本部長として、約70人態勢の捜査本部をサイバー対策課に設置しました。
警視庁は不正アクセス禁止法違反の疑いなどで、
被害者への聞き取り
GMO関係者からの事情聴取
攻撃経路の解析
犯人の特定
などを進めています。
現時点では特定人物が逮捕されたとの発表はありません。
犯人情報に最大1億5000万円の懸賞金
GMOは犯人特定や事件解明につながる情報を集めるため、総額100万ドル、参考額約1億5000万円を上限とする「GMOサイバー犯罪撲滅・懸賞金」を創設しました。
11月2日の会見によると、情報提供はすでに約700件に達しています。
対象となるのは、犯人・共犯者・指示役の特定につながる情報や、攻撃に使われたサーバー・ドメイン・暗号資産の流れなど、具体的で検証可能な情報です。
単なる推測や特定の国・人物を根拠なく名指しする情報は対象外とされています。
熊谷正寿社長のSNS投稿も炎上!会見で謝罪
熊谷氏は不正アクセスそのものだけでなく、事件発覚後のSNSでの発信についても謝罪しました。
問題視されたのは、被害者に関わる内容をSNSで取り上げたこと、不正アクセス問題が続く中で笑顔の写真を投稿したこと、自社の陸上部をめぐる投稿者にコメントしたことなどです。
熊谷氏は11月2日の会見で、いずれについても被害者への配慮が欠けていたと認め、改めて陳謝しました。
熊谷社長ら役員4人の報酬を減額
GMOは11月2日、経営責任の一環として役員4人の月額報酬を3か月間減額すると発表しました。
| 対象者 | 減額内容 |
|---|---|
| 熊谷正寿氏 | 30%減 × 3か月 |
| 伊藤正氏 | 25%減 × 3か月 |
| 山下浩史氏 | 20%減 × 3か月 |
| 児玉公宏氏 | 20%減 × 3か月 |
2026年12月支給分から実施されます。
ただし、これは最終的な経営責任の確定ではありません。
会社は不正アクセス発生前の経緯などを検証し、結果を踏まえて経営責任のあり方を改めて検討するとしています。
熊谷正寿社長は辞任する?
2026年11月2日時点で、熊谷正寿氏が社長を辞任すると発表した事実はありません。
今回発表された経営上の処分は、現時点では3か月間の役員報酬30%減額です。
一方で、GMOは今後の検証結果を踏まえ、経営責任について改めて判断するとしています。
そのため、
辞任が決まった
とも、
報酬減額だけで責任問題が終了した
とも言えません。
追加処分の有無を含め、今後の検証結果が焦点になります。
被害者への補償はどうなる?
GMOはすでに複数の補償策を発表しています。
現在の「お名前.com デスクトップクラウド」利用者全員には、被害の有無にかかわらず一律5000円のお見舞金を支給。
さらに、不正アクセスによる第三者の取引で実際に確定した損失について、GMOが原因関係を確認できた場合は実現損失を補償するとしています。
また、情報が攻撃者によって公開されたことをGMOが確認した顧客については、通常のお見舞金とは別に1公開につき上限300万円の特別お見舞金制度を設けています。
現行システムはそのまま再開せず、抜本的にセキュリティ構成を刷新する方針で、希望する顧客には別基盤の代替サービスを6か月間無料で提供します。
GMO不正アクセス問題は今後どうなる?
今後の焦点は大きく3つあります。
一つ目は、2024年4月のセキュリティ診断後、なぜ抜本的な改善に至らなかったのかという社内の意思決定・リスク管理の検証です。
二つ目は、警視庁の約70人態勢の捜査によって攻撃者が特定されるかという点。
三つ目は、顧客情報や資産への最終的な被害範囲と、それに対する補償・追加の経営責任です。
北朝鮮系ハッカーの関与についても現時点では可能性の段階であり、警察や政府、GMOによる調査結果を待つ必要があります。
GMO熊谷正寿社長の会見をまとめると
GMOの不正アクセス問題では、2026年11月2日の会見によって、攻撃が8月5日から始まっていたことと、2024年4月時点ですでにグループ内の専門家からセキュリティ上の問題を指摘されていたことが明らかになりました。
GMOは4回の緊急メンテナンスを行いましたが、抜本的な改修までは行わず、会社側は「リスク分析不足」「対応の深さとスピードが足りなかった」と認めています。
また、熊谷氏は不正アクセスとSNSでの対応を謝罪し、熊谷氏を含む役員4人は3か月間の報酬減額となりました。
警視庁は約70人態勢の捜査本部を設置し、不正アクセス禁止法違反の疑いなどで捜査中です。
一方、
犯人はまだ特定・逮捕されていない
北朝鮮系組織の関与は未確認
被害総額は確定していない
熊谷氏の辞任も決まっていない
という段階です。
今後は、警視庁による犯人特定だけでなく、なぜグループ内のセキュリティ専門家からの警告を抜本的な改善へつなげられなかったのかというGMO内部の検証結果が、経営責任を判断するうえで重要になります。