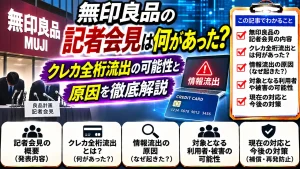
無印良品を展開する良品計画が2026年11月12日、不正アクセスによる大規模な情報流出問題について記者会見を開きました。
清水智社長らが謝罪し、今回の問題について、
- MUJIアプリなどの会員情報最大約2726万件に外部からアクセスされた可能性
- MUJI Card会員約109万件のクレジットカード番号全桁などにアクセスされた可能性
- 本来削除すべきカード番号がシステム内に残っていた問題
- カード番号が暗号化・マスキングされていなかったこと
- システムの一部に脆弱性があったこと
- 無印良品ネットストアへのリスト型攻撃
- ネットストアの再開延期
- MUJI Card再発行手数料の負担
- 今後の補償や再発防止策
などを説明しました。
なかでも大きな注目を集めたのが、
「なぜクレジットカード番号の全桁を良品計画が保管していたのか」
という点です。
しかも、2021年7月にカード番号を使った運用を終了した後も、削除されないまま情報が残っていたことが分かっています。
一方、「約2726万件の情報がすべて流出した」「109万枚のカードがすでに不正利用された」という意味ではありません。
現時点では「外部からアクセスされた可能性がある情報」が中心であり、カードの不正利用による実害も確認されていないと説明されています。
この記事では、2026年11月12日の良品計画の記者会見をもとに、無印良品で何があったのか、クレカ番号全桁がなぜ残っていたのか、不正アクセスの原因、被害規模、対象者の確認方法、カード再発行や補償、ネットストア・MUJIアプリの今後まで詳しく解説します。
※記事は2026年11月12日時点で確認できる情報をもとにしています。今後の調査により対象件数や原因、サービス再開時期などが更新される可能性があります。
無印良品の記者会見は何があった?
2026年11月12日、無印良品を運営する良品計画は、一連の不正アクセスと情報流出問題について記者会見を行いました。
会見には清水智社長らが出席し、顧客情報が外部からアクセスされた可能性があることについて謝罪しています。
今回の会見で特に重要だったポイントは、大きく3つあります。
1.システムの脆弱性から不正アクセスを許した
良品計画は、不正アクセスを許した原因について、システムの一部に脆弱性があったと説明しました。
つまり、攻撃者側だけの問題ではなく、自社システムにも不正アクセスを許す弱点があったことを認めた形です。
すでに問題となった箇所については修正を行い、海外からの不審な通信の遮断や監視体制の強化などを進めています。
2.本来削除すべきクレカ番号全桁が残っていた
さらに深刻なのが、MUJI Cardのカード番号全桁など約109万件が良品計画のシステムに残っていた問題です。
良品計画は2021年7月までMUJI Card会員を識別し、独自特典を付与するためにクレジットカード番号を利用していました。
その後、カード番号を使わない仕組みに変更しましたが、過去に取得していたカード番号が完全に削除されず残っていました。
しかも会見では、対象となったカード番号について、マスキングや暗号化が行われていなかったことも明らかになっています。
3.ネットストアでは別にリスト型攻撃も発生
一連の調査を進めるなかで、無印良品ネットストアでは「リスト型攻撃」も確認されました。
リスト型攻撃とは、他社サービスなどから不正に入手したメールアドレスやパスワードの組み合わせを使って、別のサービスへのログインを大量に試みる手口です。
つまり今回の問題は、
システムの脆弱性を突いた不正アクセス
と、
外部から取得されたID・パスワードを使ったリスト型攻撃
が重なっていると考える必要があります。
無印良品の情報流出を時系列で整理
情報が何度も追加されているため、何がいつ分かったのか整理してみます。
| 日付 | 主な動き |
|---|---|
| 10月29日 | MUJIアプリへの不正アクセスを検知 |
| 10月30日 | 第一報。最大約2726万件の情報に外部アクセスの可能性を公表 |
| 11月1日~2日 | 追加調査でネットストアやMUJI Card情報へのアクセス可能性を把握 |
| 11月4日 | 第二報。MUJI Card約109万件のカード番号全桁などを追加公表 |
| 11月6日 | ネットストアを停止。MUJIアプリも会員証表示以外の多くの機能を停止 |
| 11月7日 | 不正ログインや対象範囲について新たな状況を把握 |
| 11月9日 | 第四報。リスト型攻撃や約27万件、代引き配送約44万件などを公表。ネットストア再開を延期 |
| 11月10日 | 対象者へのメール・郵送による個別連絡を順次開始 |
| 11月12日 | 清水智社長らが記者会見を開き謝罪・原因や対応を説明 |
最初の10月30日の発表では、クレジットカード情報は対象に含まれていないと説明されていました。
しかし調査範囲を広げた結果、11月4日になってMUJI Cardのカード番号全桁など約109万件も外部からアクセスされた可能性があることが判明しました。
その後さらにリスト型攻撃などが確認されたため、問題の範囲が段階的に拡大した形です。
MUJIアプリ2726万件の情報流出とは?
今回もっとも大きな数字として報じられているのが、
最大約2726万件
です。
対象となっているのは、MUJIアプリや無印良品ネットストアを利用していた顧客で、退会した人の情報も含まれています。
対象となる可能性がある主な情報は、
- メールアドレス
- 生年月日
- 性別
- 会員ID
などです。
さらに、この約2726万件のうち一部では、
- 氏名
- 住所
- 電話番号
についても外部からアクセスされた可能性があります。
第四報までの調査では、氏名・住所・電話番号を含む対象は約75万件とされています。
ここで注意したいのは、
2726万件+75万件ではない
ということです。
約75万件は、基本的には約2726万件の対象者の一部として考える必要があります。
ネット上では数字だけが独り歩きしやすいため、「すべての数字を足せば被害件数になる」という理解は避けた方がよいでしょう。
MUJI Card約109万件でクレカ番号全桁にアクセスされた可能性
今回の会見でもっとも衝撃が大きかったのが、MUJI Cardのクレジットカード番号です。
対象は、2000年10月から2021年7月までにMUJI Cardへ入会した人で、約109万件とされています。
外部からアクセスされた可能性がある情報は、
- クレジットカード番号の全桁
- MUJI Card ID
- 生年月日
などです。
一方で、
- カード名義
- 有効期限
- セキュリティコード
については、約109万件のMUJI Card情報には含まれていないとされています。
現在も使えるMUJI Cardは約34.5万件
約109万件のうち、現在も利用できるカードは約34.5万件です。
残る約74.5万件は、
- 解約済み
- 有効期限切れ
など、現在は利用できないカードとされています。
そのため、
109万件すべてが現在使用可能なクレジットカード番号というわけではありません。
とはいえ、現在も有効なカードが約34.5万件含まれていることから、カード利用者にとって無視できない問題です。
なぜクレジットカード番号の全桁を保管していた?
今回、特に疑問視されているのが、
「そもそも良品計画はなぜカード番号全桁を持っていたのか」
という点です。
良品計画によると、2021年7月まではMUJI Card会員へ独自特典を付与するため、カード番号を顧客の識別に利用していました。
MUJI Cardはクレディセゾンが発行するカードですが、当時はポイントなどの特典を付けるために、クレディセゾンから良品計画へカード番号などが連携されていたということです。
つまり当時は、
カード番号を使って「誰がMUJI Card会員なのか」を識別する仕組み
になっていました。
その後、2021年7月にシステムを変更。
カード番号を良品計画へ連携しなくても特典を付与できる方式へ移行しました。
本来であれば、この時点で不要になったカード番号を削除する必要がありました。
しかし実際には、過去のカード番号の一部がシステム内に残ったままとなっていました。
クレカ番号はなぜ削除されなかった?
では、なぜ約109万件もの情報が残っていたのでしょうか。
良品計画は会見で、意図的に情報を保存し続けたわけではなく、データを運用・管理するオペレーションに不適切な部分があったと説明しています。
ただし、
人為的な削除ミスだったのか
システム上の仕組みに問題があったのか
については、現時点では完全に特定できていません。
つまり、
「担当者が消し忘れただけ」
とも、
「システム上削除できない状態だった」
とも、現段階では断定できません。
今後の調査で明らかにする必要があります。
問題の本質は、不正アクセスを受けたことだけではありません。
利用目的を失った重要な個人情報を、長期間保持し続けていた情報管理の問題
も大きな論点になっています。
クレカ番号全桁は暗号化やマスキングされていなかった?
2026年11月12日の会見では、過去に保存されていた対象カード番号について、マスキングや暗号化が行われていなかったことも説明されています。
マスキングとは、例えば、
「1234 **** **** 5678」
のように、カード番号の一部を見えなくする方法です。
しかし今回問題になっている過去データでは、全桁が残っていました。
さらに暗号化もされていなかったとされています。
カード番号は極めて重要度の高い情報であり、今回の問題では、
なぜ全桁を保存したのか
だけでなく、
なぜ不要になった後も削除されなかったのか
なぜ全桁が保護されない状態で残っていたのか
という複数の管理上の問題が問われています。
良品計画のクレカ情報管理は法律違反だった?
「クレジットカード番号を全桁保存していたのは法律違反ではないのか」
という疑問も出ています。
2018年6月に施行された改正割賦販売法に関係する実務上の指針では、クレジットカードを扱う加盟店について、
カード情報を原則として非保持化する
または、
カード情報を保持する場合はPCI DSSに準拠する
といったセキュリティ対策が求められています。
PCI DSSとは、クレジットカード会員情報を安全に扱うための国際的なセキュリティ基準です。
ただし、今回の良品計画の管理方法が法律違反に当たるかどうかについては、2026年11月12日時点で確定していません。
会見でも法令への抵触について質問が出ましたが、良品計画は関係当局への報告などを行い、確認している段階としています。
そのため現時点では、
「法律違反だった」と断定するのは適切ではありません。
今後、関係当局の判断や調査結果が示される可能性があります。
無印良品の不正アクセスの原因はなぜ?
今回の情報流出問題では「リスト型攻撃」が大きく報じられていますが、すべての情報が同じ方法で狙われたわけではありません。
ここは非常に重要なポイントです。
MUJIアプリなどへの不正アクセスはシステムの脆弱性
良品計画は11月12日の会見で、最初の不正アクセスを許した原因について、
システムの一部に脆弱性があった
と説明しています。
脆弱性とは、システムやプログラムに存在するセキュリティ上の弱点です。
攻撃者が弱点を悪用すると、本来アクセスできない情報へ侵入できる場合があります。
良品計画では現在、
- 不備の是正
- 脆弱性の修正
- 不正アクセスの遮断
- 海外からの不審な通信の遮断
- モニタリング強化
- 第三者機関による診断
などを進めています。
ネットストアではリスト型攻撃も確認
一方、無印良品ネットストアでは別にリスト型攻撃が行われた可能性があります。
リスト型攻撃では、攻撃者が別のWebサービスなどから入手した、
メールアドレス+パスワード
などの組み合わせを使い、無印良品ネットストアへログインできないか大量に試します。
複数のサービスで同じメールアドレスとパスワードを使い回していると、被害に遭いやすくなります。
良品計画によると、今回のリスト型攻撃で使用されたIDやパスワードは、10月29日以降のMUJIアプリなどへの不正アクセスで流出した情報ではないとされています。
つまり、
最初の情報流出→その情報を使ってリスト型攻撃
という単純な流れではありません。
別の経路で取得された認証情報を利用した攻撃だったと説明されています。
リスト型攻撃で約27万件に不正ログインの可能性
無印良品ネットストアへのリスト型攻撃では、約27万件について第三者による不正ログインが行われた可能性があります。
対象となる情報には、
- 氏名
- 住所などの登録情報
- 購入履歴
- ポイント情報
などが含まれる可能性があります。
この約27万件についても、最大約2726万件とは完全に別の数字として単純に足すべきではありません。
もともとの会員情報と重複する対象者がいるためです。
今回の情報流出問題では、
「2726万件」
「109万件」
「75万件」
「44万件」
「27万件」
「120件」
という複数の数字が登場しますが、それぞれ対象や情報項目が異なります。
約44万件の代引き配送情報にもアクセス
第四報では、2020年1月2日から2025年2月10日までに、店舗やネットストアで代金引換配送を利用した顧客についても、約44万件の情報に不正アクセスがあったことが明らかになりました。
対象となるのは主に、
- 配送先の氏名
- 郵便番号
などです。
注文を依頼した人の情報ではなく、配送先となった人の情報が対象とされています。
プレゼントなどで別の人を配送先に指定していた場合は、注文者本人とは異なる人の情報が対象になっている可能性もあります。
MUJIアプリ登録カード約120件は何が違う?
MUJI Card約109万件とは別に、MUJIアプリやネットストアへクレジットカード情報を登録していた一部の顧客についても、約120件が対象になっています。
こちらでアクセスされた可能性があるのは、
- カード番号の先頭6桁
- カード番号の下2桁
- カード名義
などです。
つまり、約109万件のMUJI Card情報と約120件の登録カード情報は内容が異なります。
約109万件=MUJI Cardのカード番号全桁
約120件=アプリ・ネットストアへ登録したカード番号の一部分など
という違いがあります。
なぜ最初は「クレカ情報は含まれない」と発表した?
10月30日の第一報では、外部からアクセスされた可能性がある情報として、
- メールアドレス
- 生年月日
- 性別
などが示され、
「クレジットカード情報は含まれない」
と説明されていました。
ところが11月4日の第二報で、約109万件のMUJI Card番号全桁が対象に加わりました。
このため、
「なぜ最初から分からなかったのか」
と疑問を持った人も多いでしょう。
良品計画によると、第一報の後もアクセスログなどを調査し、調査対象を拡大した結果、新たな不正アクセスが判明したとされています。
MUJI Card情報へのアクセスを把握したのは11月1日深夜ごろと説明しています。
その後、
- 対象情報の確認
- カード会社などへの確認
- 影響範囲の精査
を行い、11月4日に第二報として発表しました。
つまり、第一報の段階で意図的にカード情報を除外したという説明ではなく、追加調査によって後から判明したというのが会社側の説明です。
無印良品週間が終わるまで発表を遅らせた?
もう一つ注目されたのが「無印良品週間」と発表タイミングの関係です。
2026年の無印良品週間は、
店舗では10月23日~11月3日、
ネットストアでは11月4日午前10時まで
実施されていました。
そして、MUJI Cardのカード番号全桁へのアクセス可能性が発表されたのが11月4日です。
そのため、
「無印良品週間が終わるまで発表を待っていたのでは?」
という疑問が出ました。
11月12日の記者会見でもこの点が質問されています。
良品計画側は、無印良品週間を意識して発表を遅らせたことはないと説明しました。
MUJI Card情報の影響範囲を確認するため、カード会社など外部との確認が必要で、情報を整理したうえで可能な限り早く発表したという説明です。
したがって現時点で、
「セールを優先して情報を意図的に隠した」
と断定できる事実は確認されていません。
自分の情報は流出対象?確認方法は?
無印良品やMUJI Cardを利用している人にとって最も重要なのが、
「自分は対象なのか」
という点でしょう。
良品計画とクレディセゾンは、対象となる顧客に対し、2026年11月10日からメールや郵送で順次連絡を開始しています。
特にMUJI Cardについては、
2000年10月から2021年7月までに入会した人
が対象です。
2021年8月以降に新規発行されたMUJI Cardは、今回の約109万件の対象外とされています。
現在もMUJI Cardを持っている人
現在もカードを使用している場合は、セゾンPortalやNetアンサーなどで利用明細を確認しておくことが重要です。
身に覚えのない利用があれば、カード発行会社へ早めに問い合わせる必要があります。
以前MUJI Cardを持っていた人
すでに解約した人や、有効期限切れでカードが使えない人も約74.5万件含まれます。
カード自体が無効でも、
- 生年月日
- MUJI Card ID
- 他の顧客情報
などが組み合わされて悪用される可能性を完全には否定できません。
不審なメールやSMS、電話には引き続き注意した方がよいでしょう。
MUJI Cardで不正利用の被害は出ている?
2026年11月12日時点では、今回外部からアクセスされた可能性がある情報を悪用したカード不正利用などの実害は確認されていないと説明されています。
ただし、
「今被害が確認されていない=今後も絶対に被害が起きない」
という意味ではありません。
カード情報が対象となった人は、今後しばらく利用明細を確認しておくことが重要です。
また、情報流出を知った利用者を狙った二次被害にも注意する必要があります。
例えば、
「無印良品の情報流出に伴う本人確認です」
「カード再発行のため番号を入力してください」
などと偽るフィッシング詐欺が考えられます。
良品計画やカード会社がメール、電話、SMSなどでパスワードやカード番号を聞き出すことはないと注意喚起しています。
MUJI Cardは再発行できる?手数料は?
今回対象になったMUJI Cardについて、不安な利用者はカードの再発行を希望できます。
11月12日の記者会見では、対象となったMUJI Cardの再発行に伴う手数料について、
良品計画が全額負担する方針
が示されました。
再発行するとカード番号が変わるため、現在のカード番号を無効にできます。
ただしカード番号が変わると、
- 公共料金
- 携帯電話料金
- サブスクリプション
- 通販サイト
- 各種月額サービス
などへ登録している支払い情報の変更が必要になる場合があります。
実際に再発行する際は、クレディセゾンの案内を確認した方がよいでしょう。
不正利用があった場合の補償は?
良品計画は11月12日の会見で、今後、不正利用などの被害が確認された場合には補償していく方針を示しています。
ただし、補償の具体的な範囲や条件については、今後の個別ケースによって変わる可能性があります。
現在MUJI Cardを利用している人は、
- 利用明細を確認する
- 覚えのない支払いがないか確認する
- 不審な利用があればすぐカード会社に連絡する
- 必要ならカードを再発行する
という対応が重要です。
無印良品ネットストアの再開はいつ?
無印良品ネットストアは2026年11月6日から停止しています。
当初は「1~2日以内」を目安に再開する予定でした。
しかし、その後リスト型攻撃による不正ログインの可能性などが新たに判明。
11月9日に再開延期が発表されました。
11月12日の記者会見でも、具体的な再開日は示されていません。
安全性を最優先し、
- 脆弱性の修正
- 第三者機関によるセキュリティ診断
- 不正通信の遮断
- 監視体制の強化
- リスト型攻撃への対策
などを行ったうえで再開する方針です。
したがって、2026年11月12日時点では、
ネットストアの再開時期は未定
です。
MUJIアプリはいつ復旧する?
MUJIアプリについても、多くの機能が停止しています。
現在は、
MUJI Membersの会員証バーコード表示
を除き、多くのサービス・機能が利用できない状態となっています。
ネットストアと同様、安全性の確認を優先しているため、全面復旧の日程は明らかになっていません。
店舗自体は通常通り営業しています。
MUJIアプリを利用している人は、公式発表で再開時期を確認する必要があります。
ネットストア再開後はパスワード変更が必要?
良品計画はネットストアを再開する際、利用者全員にパスワードの再設定を求める方向で準備しています。
特に注意したいのが、
他のWebサービスと同じパスワードを使い回している人
です。
今回確認されたリスト型攻撃では、他のサービスなどで入手された可能性のあるメールアドレスとパスワードが使われています。
そのため、無印良品ネットストアだけパスワードを変更しても、他のサービスで同じものを使用していれば危険が残ります。
同じパスワードを使っている人は、
- メール
- 通販サイト
- SNS
- 金融サービス
- その他の会員サイト
についても、異なるパスワードへ変更しておく方が安全です。
今すぐ利用者がやっておきたいこと
今回の対象になる可能性がある人は、次の対応をしておくとよいでしょう。
MUJI Cardの利用明細を確認する
現在使用可能なMUJI Cardを持っている場合は、身に覚えのない決済がないか確認しましょう。
今後もしばらく定期的に確認することが重要です。
良品計画・クレディセゾンからの連絡を確認する
対象者にはメールまたは郵送で順次連絡されています。
ただし、それに便乗した偽メールにも注意が必要です。
メール内のリンクを安易にクリックするのではなく、公式アプリや公式サイトを自分で開いて確認する方が安全です。
パスワードを使い回さない
ネットストア再開後はパスワードの再設定が求められる予定です。
他社サービスとは異なるパスワードを設定しましょう。
不安ならMUJI Cardを再発行する
現在も利用可能なMUJI Cardが対象となっている場合、不安であればカード番号を変更するために再発行する選択肢もあります。
対象カードの再発行手数料については良品計画が負担する方針です。
今後の再発防止策は?
良品計画は今回の問題を受け、複数のセキュリティ対策を進めています。
主な方向性は、
- システムの脆弱性修正
- 不正アクセス経路の遮断
- 海外からの不審な通信への対応
- セキュリティ監視の高度化
- リスト型攻撃対策
- 第三者機関によるセキュリティ診断
- 不要な個人情報を保存しない仕組み
- 情報管理体制の見直し
などです。
なかでも重要なのが、
「必要のない情報を持たない」
という考え方でしょう。
今回の約109万件のカード情報は、2021年7月以降、良品計画にとって本来必要のないデータでした。
もし当時すべて削除されていれば、今回不正アクセスを受けたとしても、そのカード番号がアクセス対象になることはありませんでした。
サイバー攻撃を100%防ぐことが難しい以上、
侵入されても重要な情報を盗まれないよう、そもそも不要なデータを保存しない
という対策も大きな意味を持ちます。
今後注目されるポイント
今回の無印良品の情報流出問題は、11月12日の記者会見で終わりではありません。
今後は特に次の点が注目されます。
不正アクセスの詳しい侵入経路
「システムの一部に脆弱性があった」とされていますが、具体的にどの部分が狙われたのかは詳細が公表されていません。
今後、原因調査が進めば詳しい内容が明らかになる可能性があります。
クレカ番号が削除されなかった原因
約109万件ものカード情報がなぜ残っていたのかについて、人為的ミスなのかシステム上の問題なのか、最終的な原因はまだ確定していません。
法令上の問題
カード番号の管理方法が割賦販売法などに照らしてどのように判断されるのかも注目されます。
現時点では法令違反が確定したわけではありません。
実際の不正利用被害
現段階では今回の情報を利用した不正利用被害は確認されていませんが、今後もカード会社による監視が続けられます。
ネットストア・MUJIアプリの全面復旧
ネットストアの再開日は未定です。
第三者機関による診断などを終え、安全性を確認できるまでサービス停止が続く可能性があります。
まとめ|無印良品の記者会見でクレカ全桁保管の管理不備が明らかに
今回は、2026年11月12日に行われた良品計画の記者会見について詳しくまとめました。
今回のポイントは、
- MUJIアプリなど最大約2726万件の会員情報に外部アクセスの可能性がある
- 約75万件では氏名・住所・電話番号も対象となる可能性がある
- MUJI Card約109万件ではカード番号全桁などが対象
- 約109万件のうち現在も使えるカードは約34.5万件
- カード名義・有効期限・セキュリティコードは約109万件の情報には含まれない
- 2021年7月までカード番号を会員識別や特典付与に利用していた
- 運用変更後も本来削除すべきカード番号が残っていた
- 対象カード番号はマスキングや暗号化されていなかった
- 不正アクセスを許した原因の一つとしてシステムの脆弱性があった
- ネットストアでは別にリスト型攻撃も確認された
- リスト型攻撃で約27万件に不正ログインされた可能性がある
- 代引き配送先約44万件も対象
- MUJIアプリ・ネットストア登録カード約120件ではカード番号の一部などが対象
- 現時点で今回の情報を悪用した実害は確認されていない
- 対象MUJI Cardの再発行手数料は良品計画が負担する方針
- 被害が確認された場合には補償する方針
- ネットストアの再開時期は未定
- 再開時にはパスワードの再設定を求める予定
となっています。
特に今回の問題では、攻撃者から不正アクセスを受けたことだけでなく、約5年前に利用を終えたクレジットカード番号全桁が削除されず残っていた情報管理の不備が大きな問題となりました。
また、「最大約2726万件」「約109万件」「約75万件」「約27万件」「約44万件」など複数の数字がありますが、重複する対象が含まれているため、これらを単純に合計して被害総数とすることはできません。
今後は、不正アクセスの詳しい原因、クレジットカード番号の削除漏れが起きた理由、法令上の判断、実際の不正利用被害の有無、そしてネットストアやMUJIアプリの復旧時期が焦点となりそうです。
主な参考元:
- 良品計画「MUJIアプリにおけるお客さま情報流出の可能性について(第一報)」
- 良品計画「MUJIアプリにおけるお客さま情報流出の可能性について(第二報)」
- 良品計画「無印良品ネットストアの一時停止について」
- 良品計画「MUJIアプリにおけるお客さま情報流出の可能性について(第四報)」
- クレディセゾン「MUJI Card会員情報の流出の可能性に関するお知らせとお詫び」
- ITmedia NEWS「無印良品 クレカ番号全桁保有・削除漏れを巡る会見」
- ITmedia ビジネスオンライン「無印良品 不正アクセスを巡る12日間」
- テレビ朝日「良品計画 記者会見詳報」
- TBS NEWS DIG「良品計画が不正アクセス問題で会見」
- 経済産業省「割賦販売法(後払分野)の概要・FAQ」